Wiadomości IT dziś: alerty bezpieczeństwa (5.11.2026)
Najważniejszy temat
W tym tygodniu uwagi wymagają dwie kwestie bezpieczeństwa. Atakujący wykorzystują błąd w przełącznikach sieciowych Zyxel GS1900, którego nie usunęła wcześniejsza łatka, a urządzenia NAS Synology z nieaktualnym oprogramowaniem są celem ataków ransomware. Oba przypadki przypominają, że sprzęt sieciowy i pamięci masowe, cicho pracujące w biurach, to stały cel ataków.
Bezpieczeństwo i chmura
Według raportu Cyber Security News z 4 listopada 2026 r. atakujący wykorzystują lukę zero-day w przełącznikach Zyxel z serii GS1900, która umożliwia nieuwierzytelnione wykonanie poleceń z uprawnieniami roota. Raport podaje, że wcześniejsza łatka (na poprzednią lukę) nie usunęła wykorzystywanego błędu, a firma Binarly stwierdziła, że wszystkie dziesięć sprawdzonych poprawionych wersji firmware'u nadal było podatnych 28 września. GreyNoise poinformowała, że jeden z napastników około 17 sierpnia zaatakował 996 przełączników GS1900 w 48 krajach. Atakujący mieli wykraść zahaszowane dane uwierzytelniające roota, dlatego każdy wystawiony na zewnątrz przełącznik należy traktować jako potencjalnie przejęty.
Zalecenia z raportu: zaktualizować urządzenia do poprawki Zyxela z 22 października lub nowszej, usunąć strony zarządzania przez przeglądarkę z internetu i ograniczyć dostęp do zaufanych sieci administracyjnych, zmienić domyślne hasła, sprawdzić urządzenia pod kątem nietypowej aktywności administratorów oraz zmienić hasła na każdym przełączniku, który mógł być wystawiony na zewnątrz.
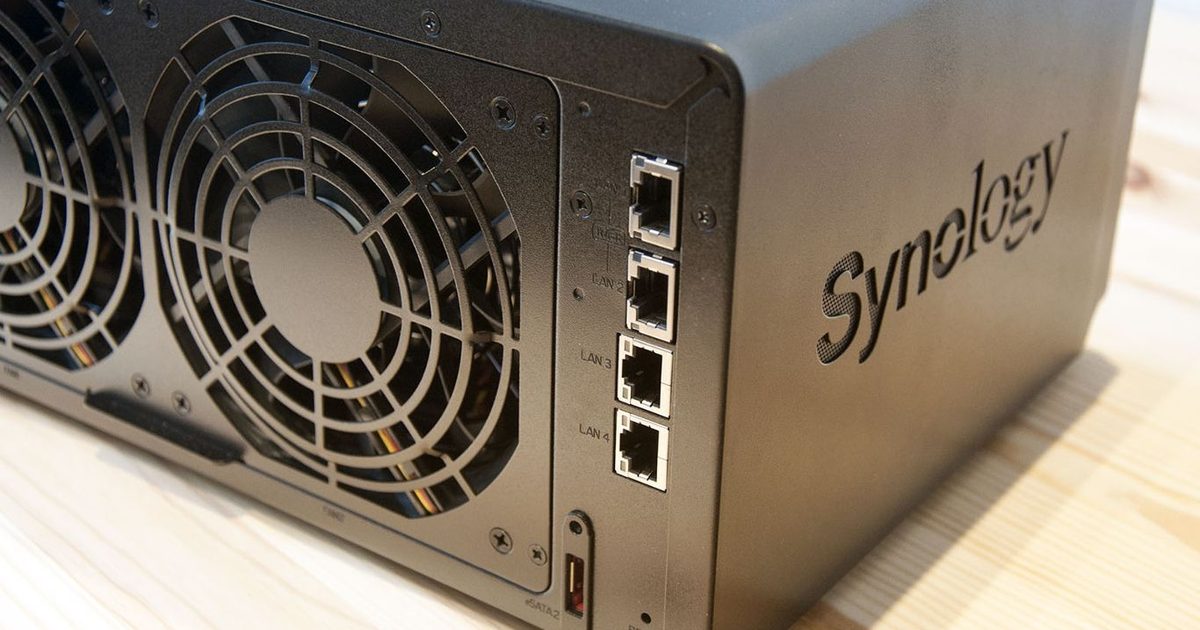
TechRadar napisał, że urządzenia NAS Synology mogą być celem ataków nowego ransomware, i wezwał właścicieli do natychmiastowej aktualizacji. Security Affairs, powołując się na ostrzeżenie samego Synology, podaje, że ransomware C3RB3R atakuje urządzenia NAS z nieaktualnymi wersjami DSM, wykorzystując lukę, która została już załatana. Zalecane w publikacjach kroki to instalacja najnowszej aktualizacji DSM, niewystawianie interfejsu zarządzania do publicznego internetu oraz sprawdzenie, czy kopie zapasowe są nienaruszone i przechowywane offline.
Przełączniki i urządzenia NAS często pracują długo bez uważnego nadzoru, dlatego problemy mogą pozostawać niezałatane przez długi czas.
Branża i polityka
TechRepublic napisał, że boom na centra danych dla AI spotyka się z krytyką po wynikach wyborów w USA, ale przekonuje, że głosowanie nie oznacza końca budowy.
TechTarget podał 4 listopada 2026 r., że wydatki przedsiębiorstw na oprogramowanie rosną wolniej niż inflacja, co obniża siłę nabywczą. Firmy naciskają na dostawców usług IT, by obniżali ceny, argumentując, że wzrost wydajności dzięki AI powinien zostać przekazany klientom, a część z nich przenosi z powrotem do własnych struktur tworzenie oprogramowania, wsparcie i obsługę klienta, aby ograniczyć koszty zewnętrzne.
Materiał rynkowy TradingView (z Invezz) podaje, że Synopsys, firma tworząca oprogramowanie i własność intelektualną do projektowania układów, przyciąga zainteresowanie inwestorów, bo daje ekspozycję na rozwój AI, obliczeń wysokiej wydajności i centrów danych bez produkcji układów. Tekst wskazuje na powtarzalne przychody z oprogramowania i większą skalę po przejęciu Ansysa, zaznaczając jednak, że ryzyka związane z integracją i regulacjami nie znikają. To komentarz rynkowy, a nie porada inwestycyjna.
Dlaczego to ważne
W kwestii bezpieczeństwa łatka nie zawsze zamyka sprawę: wcześniejsza poprawka Zyxela nie zamknęła wykorzystywanej luki, dlatego administratorzy powinni upewnić się, że ich przełączniki działają na firmware z 22 października lub nowszym. W biznesie budżety na oprogramowanie korporacyjne są pod presją, a rozwój centrów danych w erze AI napotyka opór polityczny.
Najbliższe działania są konkretne: zaktualizować firmware Zyxel GS1900 do wydania z 22 października lub nowszego i zmienić hasła na przełącznikach wystawionych na zewnątrz, zaktualizować Synology DSM oraz liczyć się z dalszą presją na ceny oprogramowania i usług, gdy przedsiębiorstwa będą przeglądać budżety na 2027 r.
Pytania
Czy należy się obawiać o przełącznik Zyxel, jeśli został już załatany?
Należy sprawdzić, jaka wersja firmware'u działa na urządzeniu. Według raportu wcześniejsza łatka nie usunęła wykorzystywanej luki. Trzeba zaktualizować urządzenie do poprawki Zyxela z 22 października lub nowszej, ograniczyć zarządzanie przez przeglądarkę do zaufanych sieci i zmienić hasła, jeśli przełącznik mógł być wystawiony na zewnątrz.
Co powinni teraz zrobić właściciele NAS-ów Synology?
Zainstalować najnowszą aktualizację DSM, nie wystawiać interfejsu zarządzania do publicznego internetu i sprawdzić, czy kopie zapasowe są nienaruszone i przechowywane offline. Ransomware atakuje podobno urządzenia z nieaktualnymi wersjami DSM, wykorzystując już załataną lukę.
Dlaczego wydatki przedsiębiorstw na IT są pod presją?
Wydatki na oprogramowanie rosną wolniej niż inflacja, więc firmy naciskają na dostawców, by obniżali ceny, i przenoszą część prac programistycznych, wsparcia oraz obsługi klienta z powrotem do własnych struktur.
Źródła
- Hackers Exploit Zyxel GS1900 Zero-Day to Hijack Network Switches Even After Security Patch
- Synology NAS devices could be under attack from new ransomware threat — so update now | TechRadar
- Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions | Security Affairs
- AI Data Center Boom Faces Backlash After US Election Results | TechRepublic
- What AI's growing share of tech spending means for enterprises in 2027 | TechTarget
- These 3 are billionaires' favourite tech stocks — TradingView News
Więcej w dziale: IT
- Wiadomości IT: boom centrów danych AI (8 listopada 2026)
- Przegląd IT: wyprzedaż i luka Zyxel (6 listopada 2026)
- IT: lekcje z zero-daya cPanel i AWS Continuum GA
- Wiele Arkuszy Google naraz w Windows