IT-News heute: Sicherheitswarnungen (5. Nov. 2026)
Top-Meldung
Zwei Sicherheitsthemen verdienen diese Woche Aufmerksamkeit. Angreifer nutzen eine Schwachstelle in Zyxel-Switches der Serie GS1900 aus, die ein früherer Patch nicht beseitigt hat, und Synology-NAS-Geräte mit veralteter Software werden von Ransomware ins Visier genommen. Beide Fälle zeigen: Netzwerk- und Speicherhardware, die unauffällig in Büros steht, ist ein ständiges Angriffsziel.
Sicherheit und Cloud
Laut einem Bericht von Cyber Security News vom 4. November 2026 nutzen Angreifer eine Zero-Day-Lücke in der Switch-Serie GS1900 von Zyxel aus, die die Ausführung von Root-Befehlen ohne Authentifizierung erlaubt. Dem Bericht zufolge hat ein früherer Patch (für eine frühere Schwachstelle) das ausgenutzte Problem nicht behoben; Binarly stellte fest, dass alle zehn geprüften Firmware-Versionen mit Fix am 28. September weiterhin anfällig waren. GreyNoise meldete, ein Akteur habe um den 17. August 996 GS1900-Switches in 48 Ländern angegriffen. Die Angreifer haben demnach gehashte Root-Zugangsdaten gestohlen, weshalb jeder erreichbare Switch als möglicherweise kompromittiert gelten sollte.
Die Empfehlungen des Berichts: auf den Zyxel-Fix vom 22. Oktober oder neuer aktualisieren, die Weboberflächen der Verwaltung aus dem Internet entfernen und auf vertrauenswürdige Admin-Netzwerke beschränken, Standardpasswörter ändern, Geräte auf ungewöhnliche Admin-Aktivität prüfen und die Passwörter aller möglicherweise exponierten Switches erneuern.
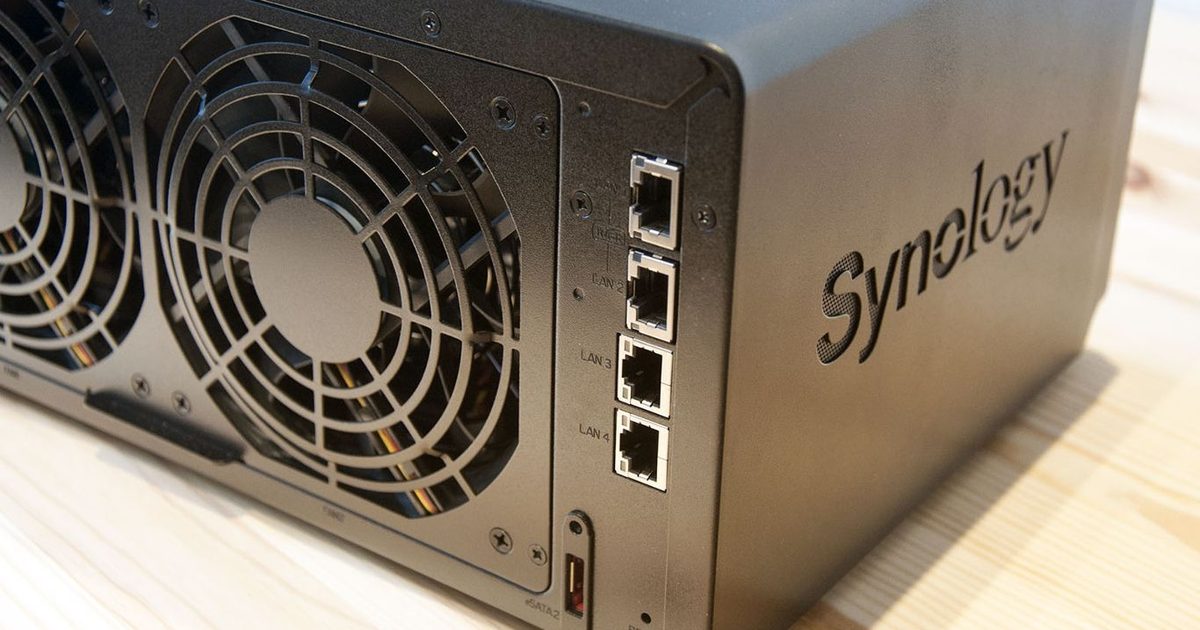
TechRadar berichtete, Synology-NAS-Geräte könnten von einer neuen Ransomware-Bedrohung angegriffen werden, und forderte Besitzer zum sofortigen Update auf. Security Affairs, das sich auf Synologys eigene Warnung bezieht, schreibt, die Ransomware C3RB3R befalle NAS-Geräte mit veralteten DSM-Versionen über eine Schwachstelle, für die bereits ein Patch vorliegt. Zu den empfohlenen Schritten gehören laut der Berichterstattung die Installation des neuesten DSM-Updates, das Heraushalten der Verwaltungsoberfläche aus dem öffentlichen Internet und die Prüfung, ob die Backups intakt und offline gelagert sind.
Switches und NAS-Geräte laufen oft lange ohne genaue Überwachung, weshalb Probleme lange ungepatcht bleiben können.
Branche und Politik
TechRepublic berichtete, der KI-Rechenzentrums-Boom sehe sich nach den Ergebnissen der US-Wahl Gegenwind ausgesetzt, argumentiert aber, die Abstimmung bedeute nicht das Ende der Bauvorhaben.
TechTarget berichtete am 4. November 2026, die Ausgaben für Unternehmenssoftware stiegen langsamer als die Inflation, was die Kaufkraft schmälere. Unternehmen drängten IT-Dienstleister zu niedrigeren Preisen und argumentierten, KI-bedingte Effizienzgewinne müssten weitergegeben werden; manche holten Softwareentwicklung, Support und Kundenservice zurück ins eigene Haus, um externe Kosten zu senken.
Ein Marktbeitrag auf TradingView (von Invezz) besagt, Synopsys, ein Anbieter von Chipdesign-Software und IP, stoße auf Anlegerinteresse, weil das Unternehmen Zugang zum Wachstum bei KI, Hochleistungsrechnen und Rechenzentren biete, ohne selbst Chips zu fertigen. Der Beitrag verweist auf wiederkehrende Softwareerlöse und die größere Basis nach der Übernahme von Ansys, nennt aber weiterhin Integrations- und Regulierungsrisiken. Dies ist Marktkommentar, keine Anlageberatung.
Warum das wichtig ist
Auf der Sicherheitsseite ist ein Patch nicht immer das Ende der Geschichte: Der frühere Zyxel-Fix hat die ausgenutzte Lücke nicht geschlossen, daher sollten Administratoren prüfen, ob ihre Switches die Firmware vom 22. Oktober oder neuer einsetzen. Geschäftlich stehen die Budgets für Unternehmenssoftware unter Druck, während das Rechenzentrumswachstum im KI-Zeitalter auf politischen Widerstand trifft.
Die unmittelbaren Handlungspunkte sind konkret: die Firmware der Zyxel-GS1900-Switches auf die Version vom 22. Oktober oder neuer aktualisieren und die Passwörter exponierter Switches erneuern, Synology DSM aktualisieren und mit anhaltendem Preisdruck bei Software und Dienstleistungen rechnen, während Unternehmen ihre Budgets für 2027 überprüfen.
Fragen
Ist ein Zyxel-Switch trotz bereits installiertem Patch gefährdet?
Zunächst sollte die laufende Firmware geprüft werden. Laut dem Bericht hat ein früherer Patch die ausgenutzte Schwachstelle nicht behoben. Empfohlen werden das Update auf den Zyxel-Fix vom 22. Oktober oder neuer, die Beschränkung der Webverwaltung auf vertrauenswürdige Netzwerke und der Passwortwechsel, falls der Switch exponiert gewesen sein könnte.
Was sollten Synology-NAS-Besitzer jetzt tun?
Das neueste DSM-Update installieren, die Verwaltungsoberfläche aus dem öffentlichen Internet heraushalten und prüfen, ob die Backups intakt und offline gelagert sind. Die Ransomware befällt Berichten zufolge Geräte mit veralteten DSM-Versionen über eine bereits gepatchte Schwachstelle.
Warum stehen die IT-Ausgaben der Unternehmen unter Druck?
Die Softwareausgaben wachsen langsamer als die Inflation. Deshalb drängen Unternehmen Anbieter zu niedrigeren Preisen und holen einen Teil der Entwicklungs-, Support- und Kundenservice-Arbeit ins eigene Haus zurück.
Quellen
- Hackers Exploit Zyxel GS1900 Zero-Day to Hijack Network Switches Even After Security Patch
- Synology NAS devices could be under attack from new ransomware threat — so update now | TechRadar
- Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions | Security Affairs
- AI Data Center Boom Faces Backlash After US Election Results | TechRepublic
- What AI's growing share of tech spending means for enterprises in 2027 | TechTarget
- These 3 are billionaires' favourite tech stocks — TradingView News
Mehr in IT
- IT-News heute: KI-Rechenzentrumsboom (8. Nov. 2026)
- IT-News: Kurssturz & Zyxel-Zero-Day (6. Nov. 2026)
- IT-News: cPanel-Zero-Day und AWS Continuum GA
- Mehrere Google Tabellen gleichzeitig unter Windows nutzen