Știri IT azi: alerte de securitate (5 nov. 2026)
Subiectul zilei
Două probleme de securitate cer atenție în această săptămână. Atacatorii exploatează o vulnerabilitate din switch-urile de rețea Zyxel GS1900 pe care un patch anterior nu a remediat-o, iar dispozitivele NAS Synology cu software depășit sunt vizate de ransomware. Ambele cazuri arată că echipamentele de rețea și de stocare, uitate prin birouri, rămân ținte constante.
Securitate și cloud
Potrivit unui raport Cyber Security News din 4 noiembrie 2026, atacatorii exploatează un zero-day din seria de switch-uri GS1900 de la Zyxel, care permite execuția de comenzi root fără autentificare. Raportul spune că un patch anterior (pentru o vulnerabilitate precedentă) nu a remediat defectul exploatat și că Binarly a găsit încă vulnerabile, la 28 septembrie, toate cele zece versiuni de firmware corectate pe care le-a verificat. GreyNoise a relatat că un singur atacator a lovit 996 de switch-uri GS1900 din 48 de țări în jurul datei de 17 august. Atacatorii ar fi furat credențiale root sub formă de hash, așa că orice switch expus ar trebui tratat ca posibil compromis.
Recomandările raportului: actualizarea la corecția Zyxel din 22 octombrie sau la una mai recentă, scoaterea paginilor de administrare web de pe internet și limitarea lor la rețele de administrare de încredere, schimbarea parolelor implicite, verificarea dispozitivelor pentru activitate administrativă neobișnuită și schimbarea parolelor de pe orice switch care ar fi putut fi expus.
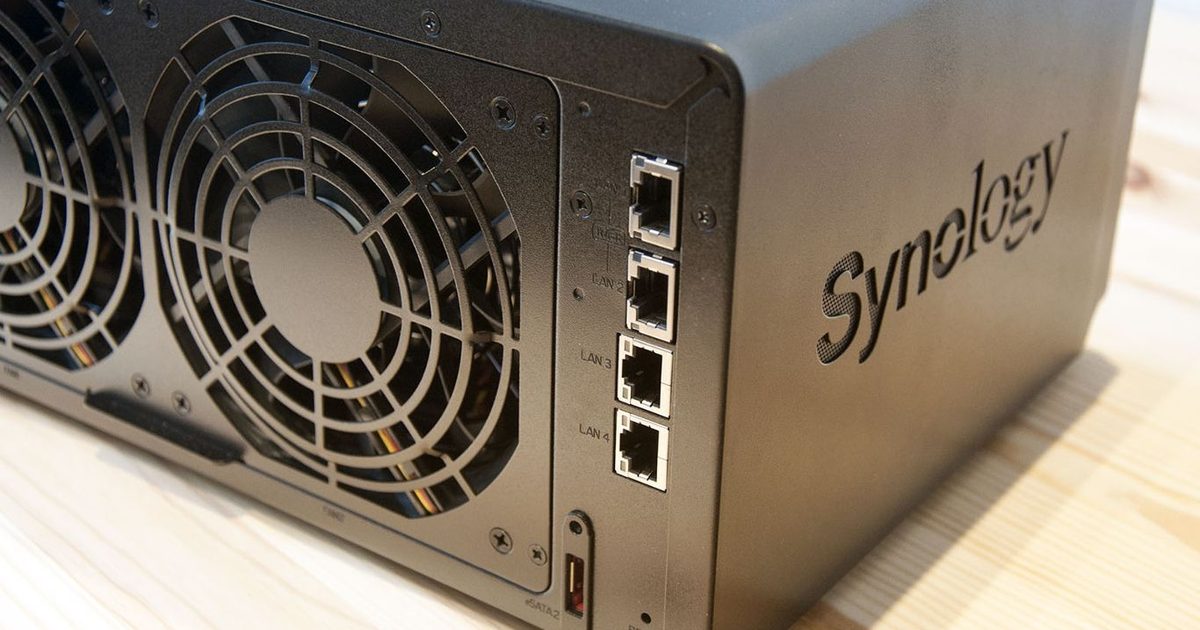
TechRadar a relatat că dispozitivele NAS Synology ar putea fi vizate de o nouă amenințare de tip ransomware și a îndemnat proprietarii să actualizeze imediat. Security Affairs, preluând avertismentul Synology însăși, spune că ransomware-ul C3RB3R lovește unitățile NAS cu versiuni DSM depășite, printr-o vulnerabilitate deja remediată. Pașii recomandați în materialele publicate includ instalarea ultimei actualizări DSM, menținerea interfeței de administrare departe de internetul public și verificarea faptului că backup-urile sunt intacte și offline.
Switch-urile și NAS-urile funcționează adesea perioade lungi fără supraveghere atentă, motiv pentru care problemele pot rămâne nepatch-uite mult timp.
Industrie și politici publice
TechRepublic a relatat că boom-ul centrelor de date pentru IA se confruntă cu reacții negative după rezultatele alegerilor din SUA, dar susține că votul nu marchează sfârșitul construcțiilor.
TechTarget a relatat la 4 noiembrie 2026 că cheltuielile companiilor pentru software cresc mai lent decât inflația, ceea ce le erodează puterea de cumpărare. Companiile fac presiuni asupra furnizorilor de servicii IT pentru prețuri mai mici, argumentând că economiile de eficiență aduse de IA ar trebui transferate clienților, iar unele readuc în interior dezvoltarea de software, suportul și serviciul pentru clienți, pentru a reduce costurile externe.
Un material de piață de pe TradingView (preluat de la Invezz) spune că Synopsys, companie de software și proprietate intelectuală pentru proiectarea cipurilor, atrage interesul investitorilor pentru că oferă expunere la IA, la calculul de înaltă performanță și la creșterea centrelor de date, fără a fabrica cipuri. Materialul invocă veniturile recurente din software și dimensiunea mai mare după achiziția Ansys, menționând totodată că riscurile de integrare și cele de reglementare persistă. Acesta este un comentariu de piață, nu o recomandare de investiții.
De ce contează
Pe partea de securitate, un patch nu închide întotdeauna subiectul: corecția Zyxel anterioară nu a închis breșa exploatată, așa că administratorii ar trebui să confirme că switch-urile lor rulează firmware-ul din 22 octombrie sau unul mai nou. Pe partea de business, bugetele pentru software ale companiilor sunt sub presiune, în timp ce creșterea centrelor de date din era IA întâmpină frecare politică.
Măsurile imediate sunt concrete: actualizarea firmware-ului Zyxel GS1900 la versiunea din 22 octombrie sau la una mai nouă și schimbarea parolelor pe switch-urile expuse, actualizarea Synology DSM și așteptarea unei presiuni continue asupra prețurilor de software și servicii, pe măsură ce companiile își revizuiesc bugetele pentru 2027.
Întrebări
Un switch Zyxel deja actualizat mai prezintă risc?
Merită verificat ce firmware rulează. Potrivit raportului, un patch anterior nu a remediat defectul exploatat. Se recomandă actualizarea la corecția Zyxel din 22 octombrie sau la una mai nouă, limitarea administrării web la rețele de încredere și schimbarea parolelor dacă switch-ul ar fi putut fi expus.
Ce ar trebui să facă acum proprietarii de NAS Synology?
Să instaleze ultima actualizare DSM, să țină interfața de administrare departe de internetul public și să verifice dacă backup-urile sunt intacte și offline. Ransomware-ul ar viza, potrivit relatărilor, unități cu versiuni DSM depășite, printr-o vulnerabilitate deja remediată.
De ce sunt sub presiune cheltuielile IT ale companiilor?
Cheltuielile pentru software cresc mai lent decât inflația, așa că firmele cer furnizorilor prețuri mai mici și readuc în interior o parte din munca de dezvoltare, suport și servicii pentru clienți.
Surse
- Hackers Exploit Zyxel GS1900 Zero-Day to Hijack Network Switches Even After Security Patch
- Synology NAS devices could be under attack from new ransomware threat — so update now | TechRadar
- Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions | Security Affairs
- AI Data Center Boom Faces Backlash After US Election Results | TechRepublic
- What AI's growing share of tech spending means for enterprises in 2027 | TechTarget
- These 3 are billionaires' favourite tech stocks — TradingView News
Mai multe în IT
- Știri IT azi: boom-ul centrelor de date AI (8 nov. 2026)
- Știri IT: scădere tech și Zyxel zero-day (6 nov. 2026)
- Știri IT: lecțiile zero-day cPanel și AWS Continuum GA
- Mai multe Foi de calcul Google simultan pe Windows