IT novinky: bezpečnostní varování (5. 11. 2026)
Hlavní téma
Tento týden si zaslouží pozornost dvě bezpečnostní témata. Útočníci zneužívají chybu v síťových switchích Zyxel GS1900, kterou dřívější záplata neopravila, a na zařízení Synology NAS se zastaralým softwarem útočí ransomware. Obojí připomíná, že síťový a úložný hardware, který se tiše nachází v kancelářích, je trvalým cílem útoků.
Bezpečnost a cloud
Podle zprávy serveru Cyber Security News ze 4. listopadu 2026 útočníci zneužívají zero-day chybu v řadě switchů Zyxel GS1900, která umožňuje spuštění příkazů s právy root bez ověření. Zpráva uvádí, že dřívější záplata (na předchozí zranitelnost) zneužívanou chybu neopravila a že společnost Binarly zjistila, že všech deset opravených verzí firmwaru, které prověřila, bylo k 28. září stále zranitelných. GreyNoise informovala, že jeden útočník zasáhl kolem 17. srpna 996 switchů GS1900 ve 48 zemích. Útočníci prý odcizili hashovaná hesla účtu root, takže každý dostupný switch je třeba považovat za potenciálně kompromitovaný.
Doporučení zprávy: aktualizovat na opravu Zyxelu z 22. října nebo novější, odstranit webové rozhraní správy z internetu a omezit je na důvěryhodné administrátorské sítě, změnit výchozí hesla, zkontrolovat zařízení kvůli neobvyklé administrátorské aktivitě a změnit hesla na každém switchi, který mohl být vystaven.
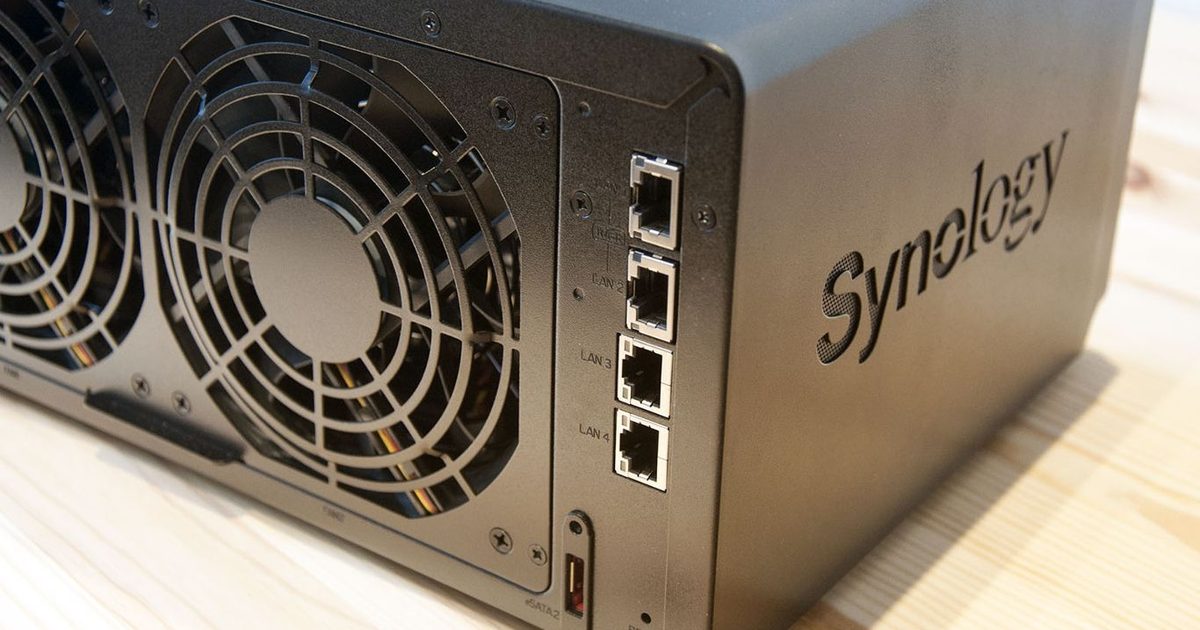
TechRadar informoval, že zařízení Synology NAS mohou být terčem nové ransomwarové hrozby, a vyzval majitele k okamžité aktualizaci. Security Affairs s odkazem na vlastní varování společnosti Synology uvádí, že ransomware C3RB3R útočí na jednotky NAS se zastaralými verzemi DSM prostřednictvím chyby, která již byla opravena. Mezi doporučenými kroky v těchto zprávách jsou instalace nejnovější aktualizace DSM, ponechání rozhraní správy mimo veřejný internet a ověření, že zálohy jsou nepoškozené a uložené offline.
Switche a NAS často běží dlouhou dobu bez bližšího dohledu, a proto mohou zranitelnosti zůstat dlouho neopravené.
Průmysl a politika
TechRepublic napsal, že boom datových center pro umělou inteligenci čelí odporu po výsledcích amerických voleb, ale tvrdí, že hlasování neznamená konec výstavby.
TechTarget 4. listopadu 2026 uvedl, že výdaje na podnikový software rostou pomaleji než inflace, čímž se snižuje kupní síla. Firmy tlačí poskytovatele IT služeb k nižším cenám s argumentem, že zvýšení efektivity díky umělé inteligenci by se mělo promítnout do cen, a některé přenášejí vývoj softwaru, podporu a zákaznický servis zpět do vlastních řad, aby snížily externí náklady.
Tržní komentář na TradingView (z Invezz) uvádí, že Synopsys, společnost zabývající se softwarem a IP pro návrh čipů, přitahuje zájem investorů, protože nabízí expozici vůči růstu umělé inteligence, vysoce výkonných počítačů a datových center, aniž by vyráběla čipy. Text poukazuje na opakující se příjmy ze softwaru a větší rozsah po akvizici Ansys, zároveň však upozorňuje, že integrační a regulatorní rizika přetrvávají. Jde o tržní komentář, nikoli o investiční doporučení.
Proč na tom záleží
Z hlediska bezpečnosti platí, že záplata nemusí být vždy koncem příběhu: dřívější oprava Zyxelu zneužívanou chybu neuzavřela, proto by správci měli ověřit, že jejich switche běží na firmwaru z 22. října nebo novějším. Z hlediska byznysu jsou rozpočty na podnikový software pod tlakem, zatímco růst datových center v éře umělé inteligence naráží na politické tření.
Okamžité kroky jsou konkrétní: aktualizovat firmware Zyxel GS1900 na verzi z 22. října nebo novější a změnit hesla na vystavených switchích, aktualizovat Synology DSM a počítat s dalším tlakem na ceny softwaru a služeb, jak podniky přehodnocují své rozpočty na rok 2027.
Časté dotazy
Je třeba mít obavy o switch Zyxel, pokud už byl aktualizován?
Je třeba zkontrolovat, jaký firmware na něm běží. Podle zprávy dřívější záplata zneužívanou chybu neopravila. Doporučuje se aktualizovat na opravu Zyxelu z 22. října nebo novější, omezit webovou správu na důvěryhodné sítě a změnit hesla, pokud mohl být switch vystaven.
Co by měli majitelé Synology NAS udělat hned?
Nainstalovat nejnovější aktualizaci DSM, ponechat rozhraní správy mimo veřejný internet a ověřit, že zálohy jsou nepoškozené a uložené offline. Ransomware údajně útočí na jednotky se zastaralými verzemi DSM prostřednictvím již opravené chyby.
Proč jsou podnikové výdaje na IT pod tlakem?
Výdaje na software rostou pomaleji než inflace, proto firmy tlačí poskytovatele k nižším cenám a část vývoje, podpory a zákaznického servisu přesouvají zpět do vlastních řad.
Zdroje
- Hackers Exploit Zyxel GS1900 Zero-Day to Hijack Network Switches Even After Security Patch
- Synology NAS devices could be under attack from new ransomware threat — so update now | TechRadar
- Synology Warns of Ransomware Attacks Targeting NAS Devices Running Outdated DSM Versions | Security Affairs
- AI Data Center Boom Faces Backlash After US Election Results | TechRepublic
- What AI's growing share of tech spending means for enterprises in 2027 | TechTarget
- These 3 are billionaires' favourite tech stocks — TradingView News
Další v rubrice IT
- IT zprávy dnes: boom datových center pro AI (8. 11. 2026)
- IT zprávy: výprodej akcií a zero-day Zyxel (6. 11. 2026)
- IT novinky: zero-day v cPanelu a AWS Continuum GA
- Práce s mnoha Tabulkami Google najednou ve Windows